你是否曾为在Windows上配置Aircrack-ng的NDIS驱动而抓狂?是否在macOS上因内核扩展签名问题无法启用Monitor Mode而放弃测试?又是否在Linux不同发行版间反复折腾rtl8812au-aircrack-ng驱动兼容性?wifit3正是为终结这些“无线渗透的环境地狱”而生——它是一款真正开箱即用、全平台一致、完全脱离系统无线栈的USB Wi-Fi安全审计工具。它不调用aircrack-ng、reaver或hcxdumptool,所有协议解析、包注入、WPS破解逻辑均以纯Python实现,仅靠PyUSB直通USB设备,让Wi-Fi安全测试回归“专注攻击本身”的本质。
核心功能
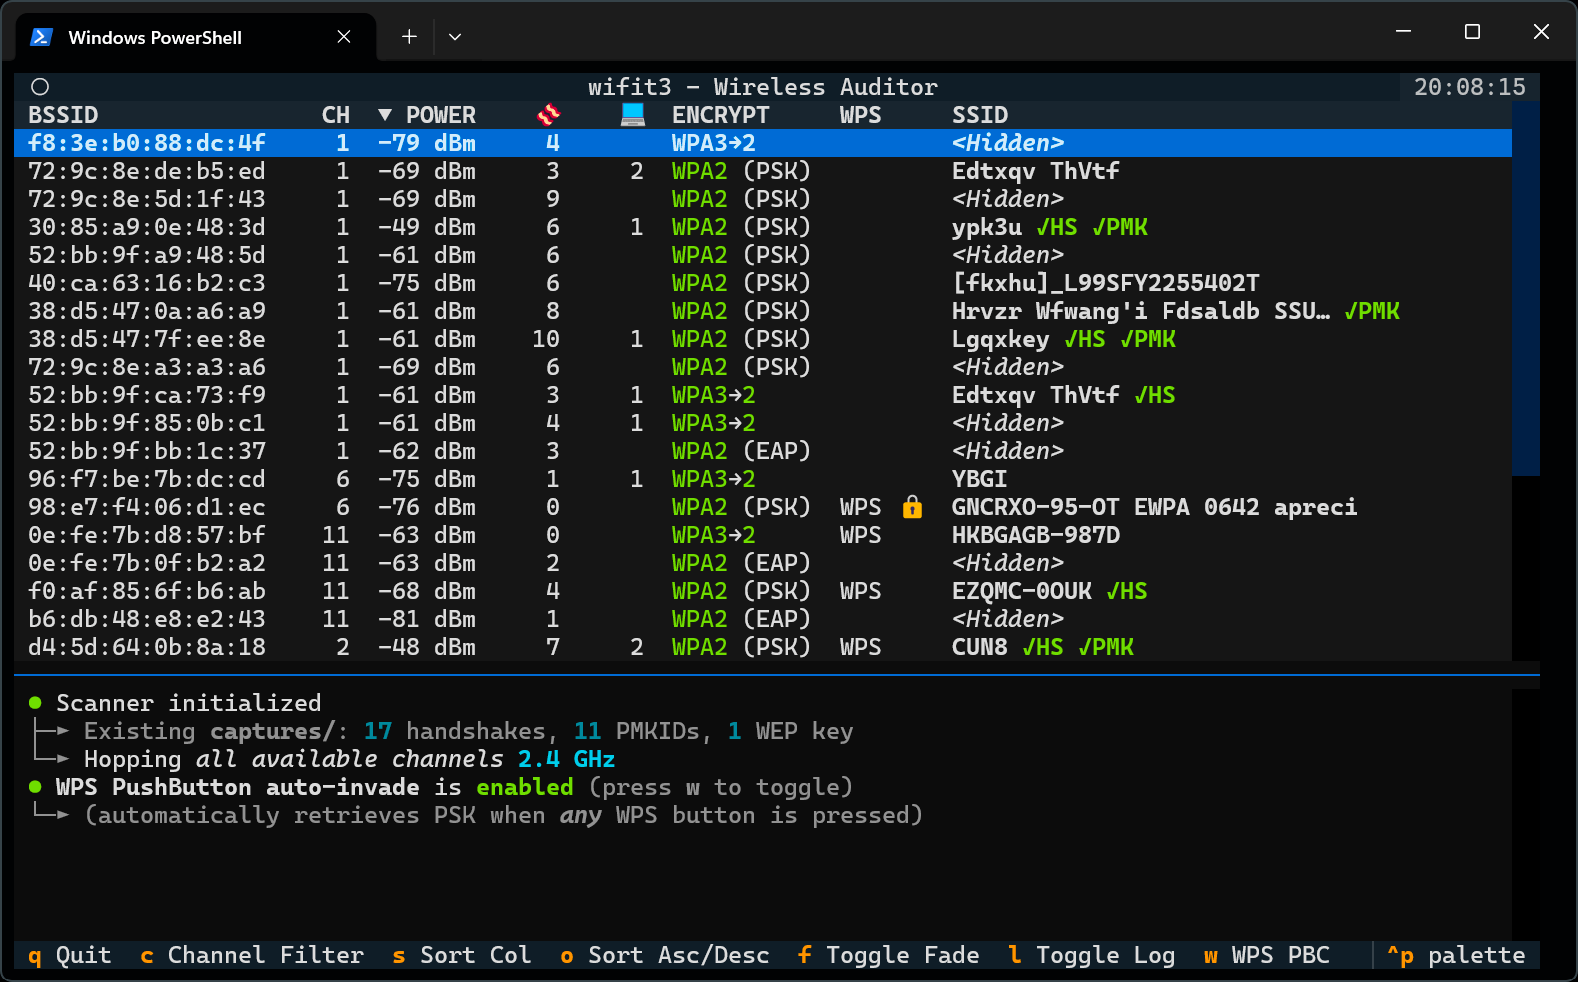
- 多网卡协同扫描与精准目标锁定:支持同时接入多款USB无线网卡(如一台扫2.4GHz,一台扫5GHz),自动分配信道跳频任务,并可指定某张卡专用于注入攻击,大幅提升信道覆盖效率与攻击隐蔽性,解决单卡扫描-注入切换导致的目标丢失问题。
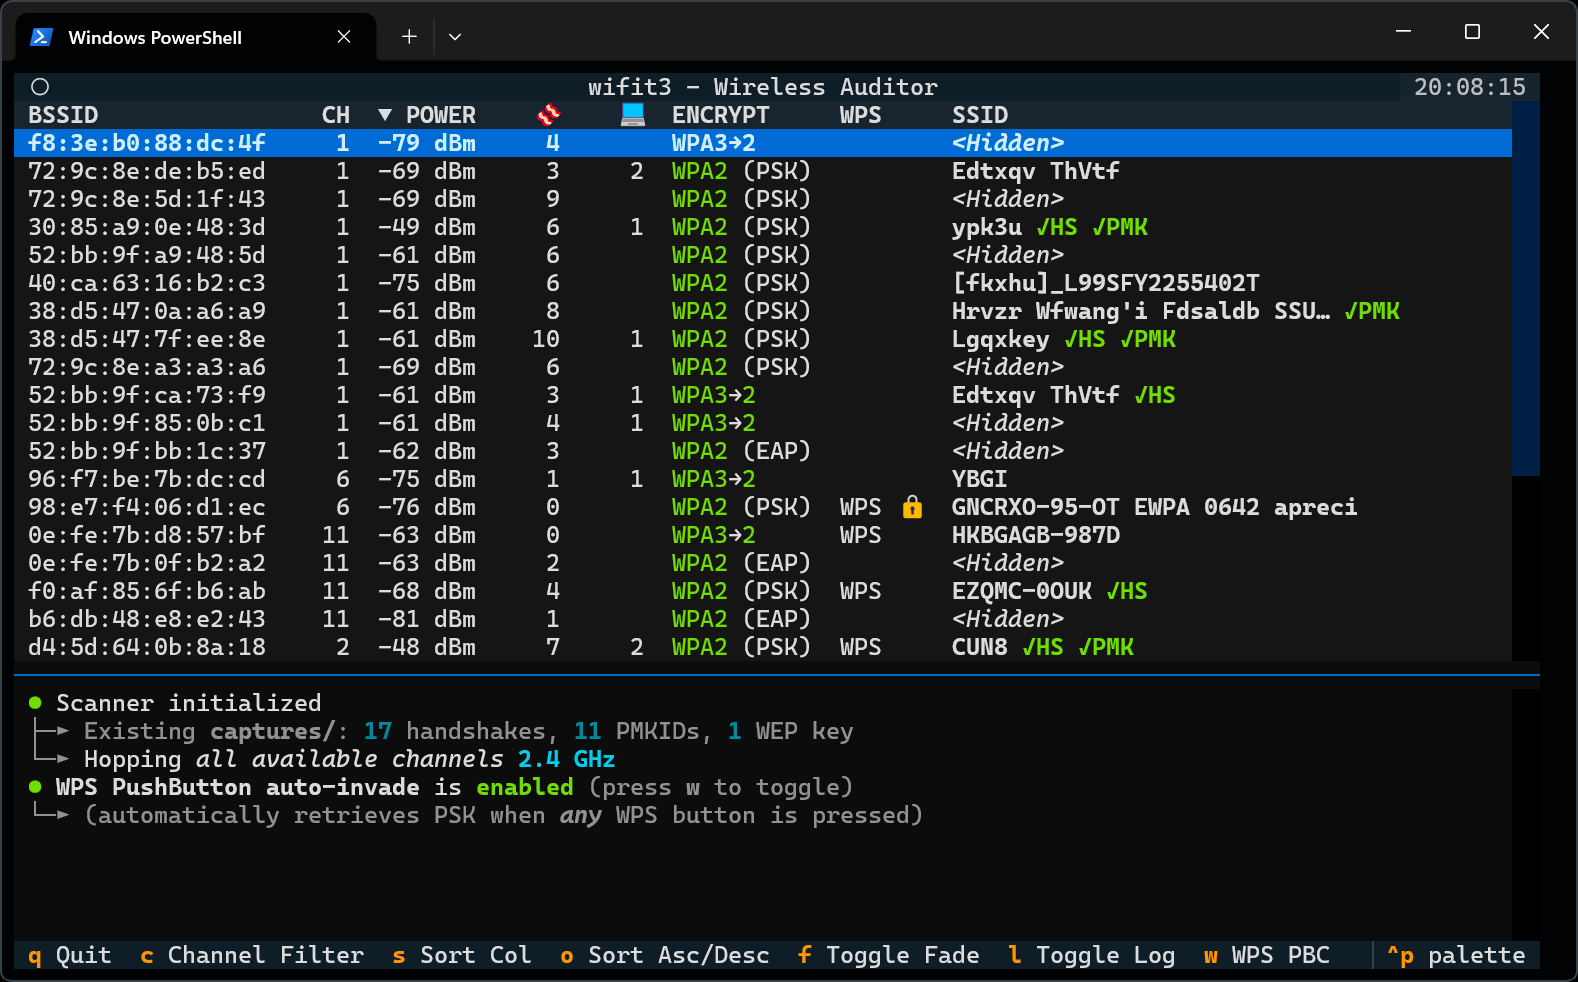
- 实时双频段信号指纹分析:不仅显示SSID和加密类型,还能动态追踪每个AP的RSSI强度变化、完整加密套件(如WPA2/WPA3混合模式)、SAE过渡模式标识,甚至从WPS Beacon帧中自动提取路由器品牌、型号及固件版本,为后续针对性攻击提供关键情报。
- 隐藏网络(VAP)智能解密:通过比对已知可见BSSID与同一厂商设备常见的BSSID生成规律,自动关联并揭示被设置为“隐藏SSID”的虚拟AP,避免传统扫描中漏掉关键目标,特别适用于企业级多SSID部署场景。
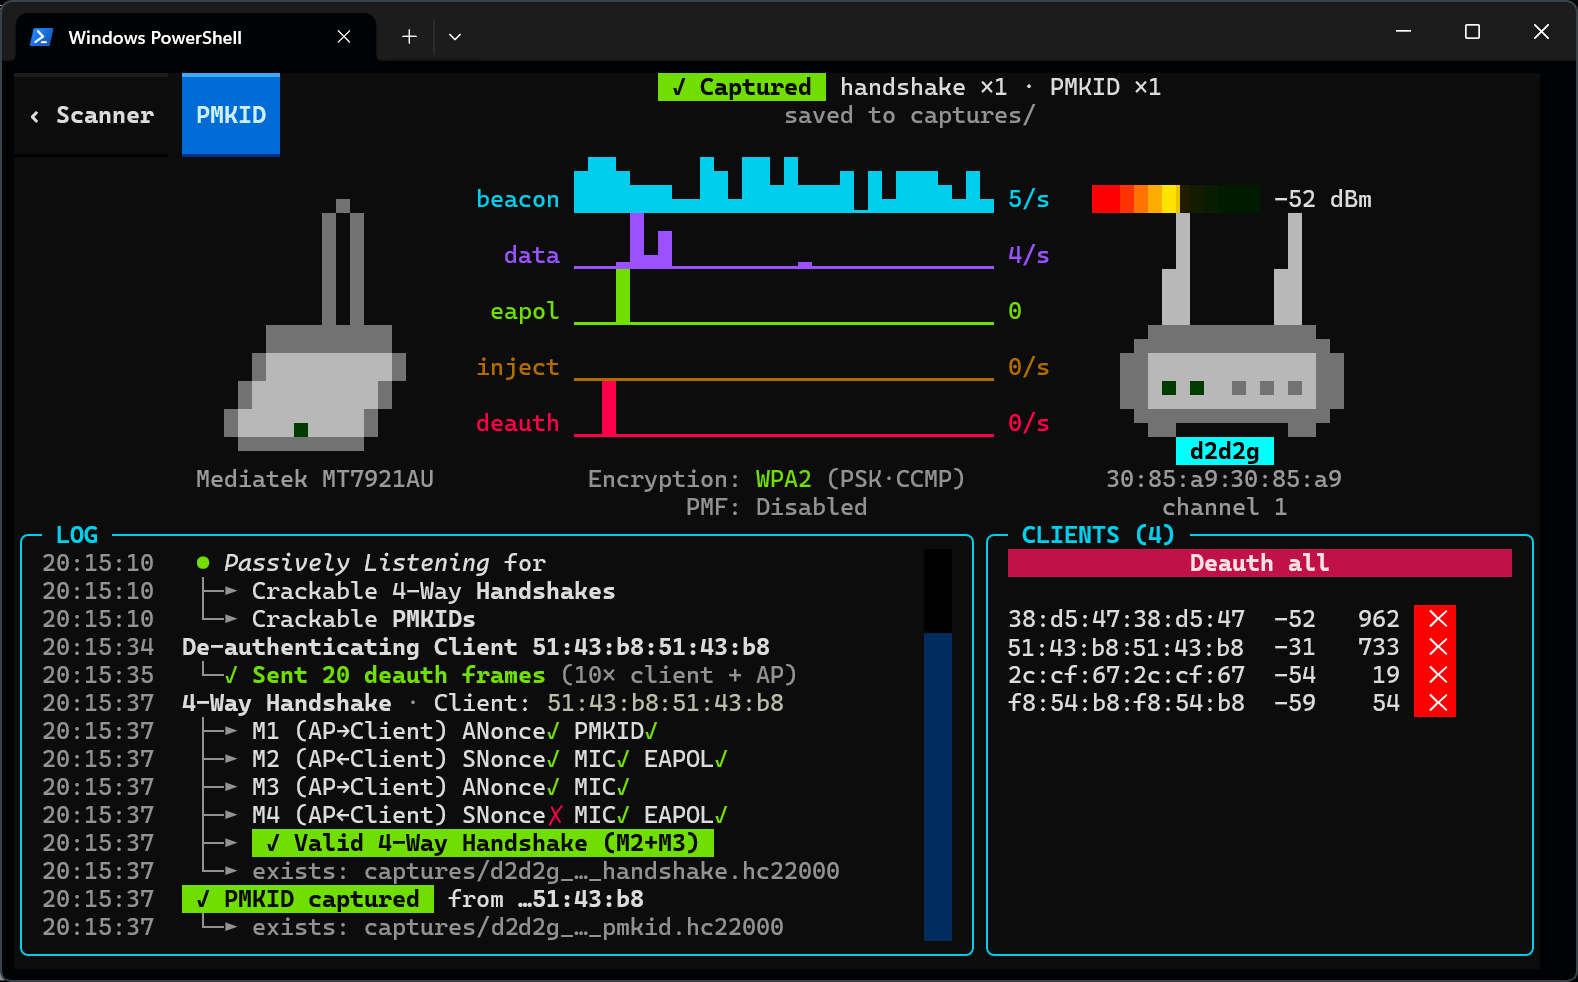
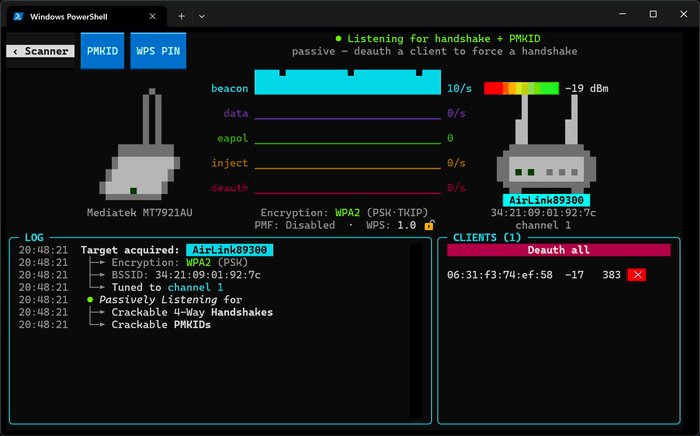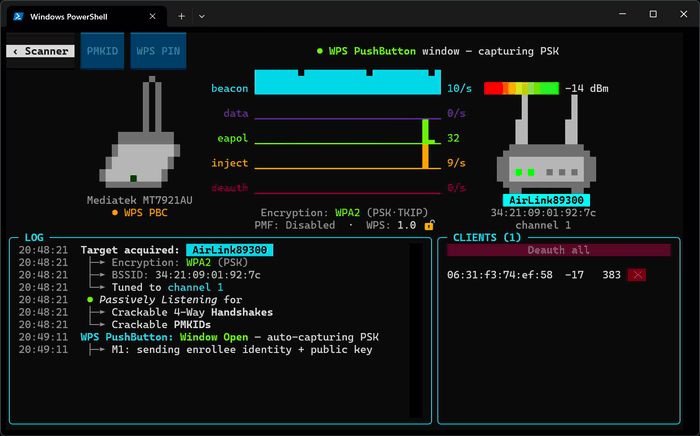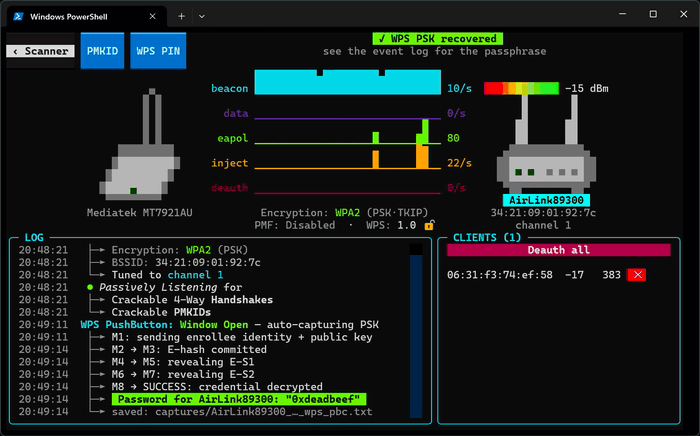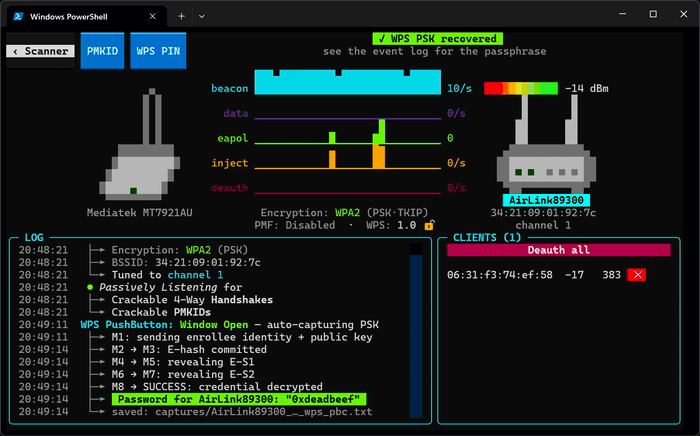
- 全链路握手捕获与标准化导出:支持被动监听+主动去认证双路径获取WPA/WPA2四次握手,并实时校验握手包完整性;同时原生支持PMKID离线提取(无需客户端在线),所有结果一键导出为hashcat兼容的.hc22000格式或标准.pcap,无缝对接密码破解流程。
- WPA3强制降级攻击(EvilTwin Downgrade):无需额外AP硬件,仅凭一张支持5GHz的USB网卡(如AWUS036AXML),即可克隆目标WPA3网络、发送信道切换通告(CSA)与BTM请求诱使客户端主动重连至伪造的WPA2热点,从而捕获可破解的WPA2握手包,绕过WPA3的量子安全屏障。
- 全模式WPS漏洞利用套件:集成PixieDust双路径(Null Secret/Static Secret)秒破、物理WPS按钮实时侦测(PBC)、带AP锁状态监控的PIN暴力破解——所有流程均在GUI内可视化执行,支持断点续跑,彻底告别命令行参数调试噩梦。
- 纯Python WEP全栈攻击:ARP重放、ChopChop、Fake Auth、PTW算法全部用Python重写,不依赖任何C编译模块,在无gcc环境的嵌入式设备或受限系统中仍可稳定运行,且支持实时注入速率监控与失败原因高亮提示。
- 零依赖实时数据看板:内置Textual构建的终端UI,实时显示Beacon帧接收率、数据包吞吐量、注入成功率、去认证包发送数等关键指标,攻击过程全程可视化,便于快速定位信号干扰、驱动异常或目标反制行为。
技术亮点
- 用户态无线栈(Userland Stack)架构:绕过Linux mac80211、Windows NDIS、macOS IOKit等复杂内核驱动层,直接通过PyUSB与USB无线芯片通信,实现“一次开发、三端运行”,彻底规避驱动版本碎片化、内核升级失效、macOS系统完整性保护(SIP)拦截等历史顽疾。
- 零外部二进制依赖:不调用aircrack-ng、tshark、hcxdumptool、reaver等任何外部命令行工具,所有密码学运算(AES-CCMP解密、SHA256哈希、PBKDF2派生)、802.11帧构造、WPS EAP交换逻辑均由Python原生实现,安装即用,无PATH污染风险。
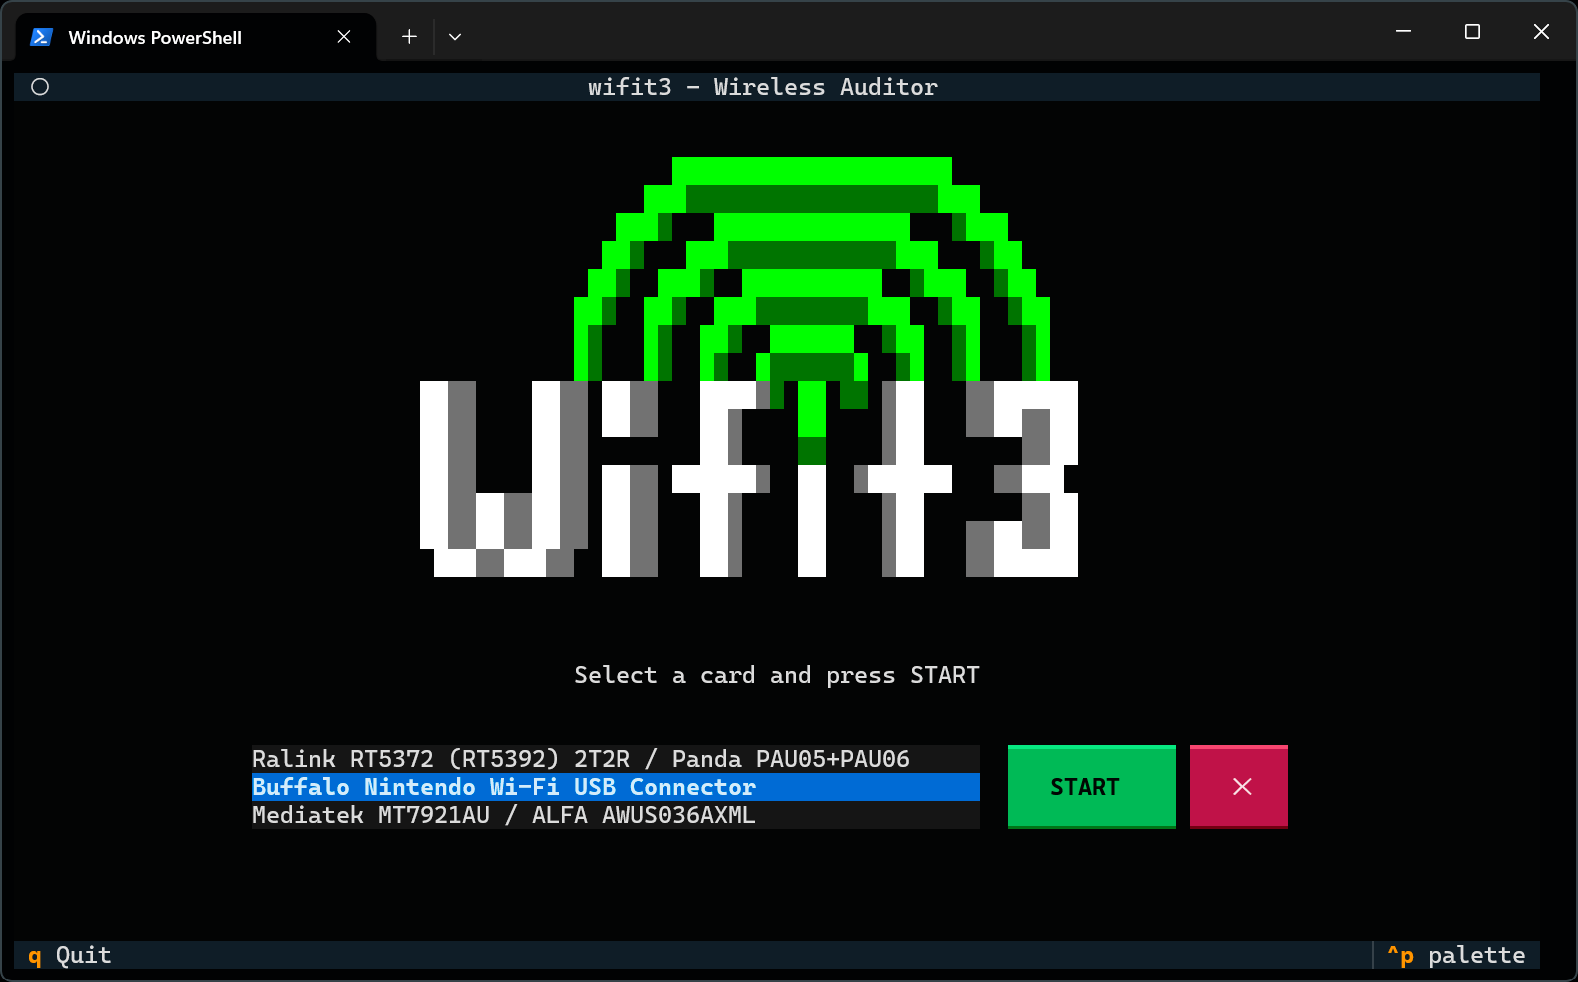
- 硬件抽象层(HAL)驱动模型:针对20+款主流USB芯片(AR9271/RTL8812AU/MT7610U等)封装独立驱动模块,自动识别设备能力(如是否支持Injection、5GHz信道、LED控制),并在GUI中明确标注每张卡的可用功能边界,杜绝“买了能扫不能打”的踩坑可能。
- Astral uv极速依赖管理:采用业界最快的Python包管理器uv替代pip,sync命令秒级完成依赖安装,配合PyInstaller打包为单文件二进制(Windows .exe / macOS universal2 / Linux x64),用户无需安装Python环境即可运行。
适合哪些人用
这款工具特别适合三类人群:网络安全教学者可在Windows/macOS/Linux任意教室电脑上,5分钟内启动完整Wi-Fi攻防演示,无需提前配置虚拟机或驱动;红队渗透工程师在客户现场临时借用办公电脑时,插入USB网卡即可开展WPA3降级、WPS漏洞验证等高价值测试,全程不留本地环境痕迹;无线协议学习者可通过其开源Python代码逐层理解802.11帧结构、EAP-WPS交互、SAE密钥协商等底层机制,比阅读Aircrack-ng C源码直观十倍。
真实场景示例:某金融企业红队在客户提供的MacBook Air(无Boot Camp)上执行无线评估,仅用AWUS036AXML网卡+wifit3-macos-universal2二进制,10分钟内完成周边AP扫描→发现WPA3-SAE网络→启动EvilTwin降级→捕获WPA2握手→导出.hc22000→本地hashcat秒破密码,全程未安装任何驱动或第三方工具。
快速上手
推荐新手直接下载预编译二进制:
- Windows:访问 Releases页面,下载
wifit3-windows-x64.exe,双击运行即可(需已插入支持的USB网卡) - macOS:下载
wifit3-macos-universal2后,在终端执行:xattr -d com.apple.quarantine wifit3-macos-universal2 && chmod +x wifit3-macos-universal2 && ./wifit3-macos-universal2 - Linux:下载
wifit3-linux-x64,赋予执行权限:chmod +x wifit3-linux-x64 && ./wifit3-linux-x64
首次运行时点击界面右下角START按钮,工具将自动完成USB设备权限提升(Linux需sudo一次授权)、固件加载与Monitor Mode启用,全程图形化引导,无命令行门槛。
同类对比 / 注意事项
- vs Wifite2:wifit3不依赖aircrack-ng等外部工具,无驱动冲突;但wifit3仅支持USB网卡(wifite2支持PCIe内置卡),且暂不支持WEP Fragmentation等冷门攻击。
- vs hcxdumptool:hcxdumptool更轻量,但仅做数据捕获;wifit3是完整攻击平台,含WPS破解、EvilTwin、WEP恢复等闭环能力。
- 重要限制:必须使用官方支持列表中的USB网卡(如ALFA系列、Panda系列),常见TP-Link TL-WN722N仅V1版(AR9271)可用,V2/V3(RTL8188EUS)不支持注入;Windows下部分USB 3.0扩展坞可能导致设备识别失败,建议直插主板USB口。
项目信息
编程语言:Python|GitHub Star数:840|开源协议:GPL-2.0|GitHub 项目地址
如果你厌倦了在不同系统间重复编译驱动、调试环境、拼凑工具链,wifit3就是那个让你重新爱上Wi-Fi安全研究的「瑞士军刀」——它用极致的跨平台一致性与纯粹的Python工程美学,把复杂留给开发者,把简单还给安全从业者。