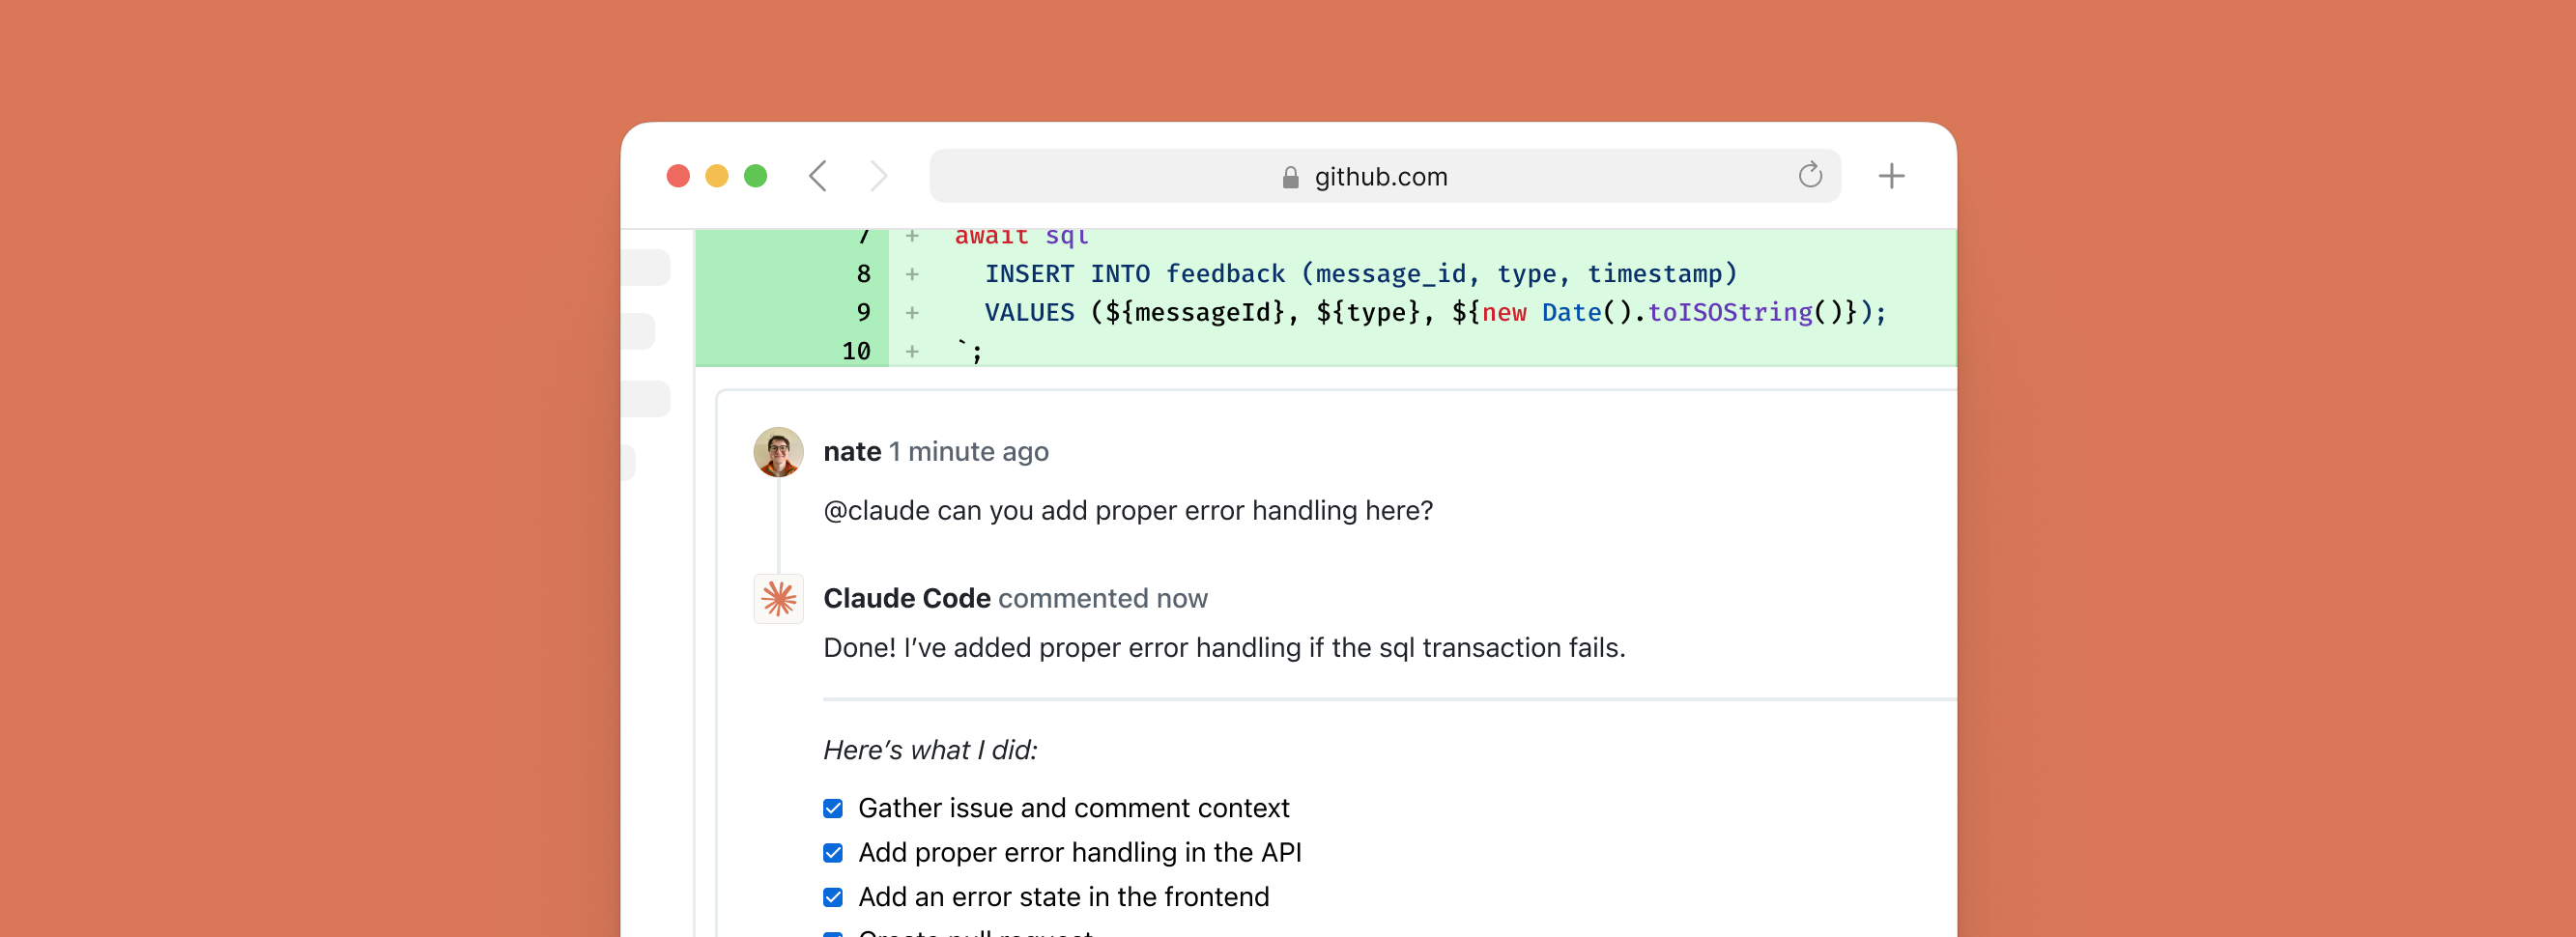
你是否曾为 PR 里密密麻麻的改动而头疼,反复核对逻辑却仍担心遗漏安全漏洞?是否在新成员提交代码后,既要快速评审又要兼顾知识传递,时间永远不够用?Claude Code Action 正是为此而生——它不是另一个需要本地部署的 AI IDE 插件,而是深度嵌入 GitHub 工作流的「可编程智能协作者」。它让 Anthropic 的 Claude 模型真正成为你仓库里的常驻工程师:自动响应 @mention、理解上下文差异、生成可验证的代码变更、输出结构化结果供后续流程调用,并且全程运行在你自己的 GitHub Actions 运行器上,敏感代码不出内网,API 密钥由你完全掌控。
核心功能
- 智能上下文唤醒,零配置自动响应:无需手动触发或写复杂 if-else 判断——当有人在 PR 评论中 @claude 提问、Issue 被分配给 claude-bot、或 PR 修改了 src/security/ 目录时,它会自动识别场景并启用对应模式(问答/审查/实现),开发者专注写代码,不用操心“什么时候该叫它”。
- 精准 PR 代码审查,不止于语法检查:它能结合 diff 内容、文件路径、提交信息甚至关联 Issue 描述,指出潜在的竞态条件、未处理的错误分支、违反团队约定的命名方式,并给出符合上下文的重构建议(例如:“utils/date.ts 第42行 Date.parse() 可能抛异常,建议改用 safeParseDate() 并补充单元测试”)。
- 安全可控的代码实现能力:支持执行「小步快跑」式自动化开发——比如自动补全缺失的 TypeScript 类型定义、为新增 API 端点生成基础 Swagger 注释、将硬编码字符串替换为 i18n key,所有变更均以 GitHub Comment 形式预览,点击「Apply」才真正提交,杜绝黑箱修改。
- 结构化输出直通 CI/CD 流水线:不再只是发条评论了事。它能将分析结果(如「发现3处潜在 XSS 风险」「建议添加2个单元测试用例」)以标准 JSON 格式输出为 GitHub Action 的 outputs,下游步骤可直接读取并触发 SonarQube 扫描、自动生成测试任务卡片,真正打通 AI 与工程系统。
- 动态进度追踪,告别「AI 在思考…」焦虑
- 多云平台无缝接入,不绑定单一服务商:既支持 Anthropic 官方 API(含 Workload Identity Federation 实现免密访问),也原生兼容 AWS Bedrock、Google Vertex AI、Microsoft Foundry——你的 AI 后端选型自由,合规审计有据可依。
- 开箱即用的行业级解决方案模板:文档中直接提供 9 大落地场景的完整 YAML 示例:从「仅对 external-contributor 的 PR 启动增强审查」到「每周六凌晨自动扫描过期依赖并生成 Upgrade PR」,覆盖开源协作、金融合规、SaaS 交付等真实需求。
技术亮点
- 真·边缘智能架构:所有逻辑(上下文解析、prompt 编排、工具调用编排、结果校验)均在 GitHub 自托管 runner 或 GitHub-hosted runner 上执行,Claude 仅作为「推理服务」被调用——这意味着你可以限制 runner 网络策略(如禁止外连)、启用硬件级机密计算(AMD SEV-SNP),彻底规避模型服务商看到你源码的风险。
- 统一语义配置层设计:摒弃传统 Action 中繁琐的 inputs: { model: …, temperature: …, tools: […] } 结构,仅需一个
prompt字符串 + 可选claude_args对象,底层自动适配不同云厂商的 API 差异(如 Bedrock 的 inferenceConfig vs Vertex 的 generationConfig),用户只需关注「要做什么」而非「怎么调用」。 - GitHub 原生能力深度整合:不只是读取 PR diff,它能调用 GitHub REST API 获取 issue 关联的 project board、读取 repo secrets 验证权限、利用 Checks API 发送带 status badge 的审查报告,甚至通过 Git commit signing 功能确保 AI 生成的代码具备完整溯源链。
- 渐进式能力演进机制:v1.0 采用模块化 MCP(Model Calling Protocol)设计,未来可插拔接入其他 LLM(如 Llama 3、Qwen2),而现有工作流配置无需修改——一次学习,长期受益。
适合哪些人用
它特别适合三类技术决策者:开源项目维护者(需高效处理海量外部 PR)、中大型企业 DevOps 团队(要求 AI 工具满足 SOC2/等保合规)、技术型产品团队(希望将最佳实践(如文档同步、安全检查)固化为无人值守流程)。
真实场景案例:
• 某跨境电商 SaaS 公司将「支付模块 PR 自动审查」接入流水线:Claude 每次检测到 payment/ 目录变更,即调用 OWASP ASVS 规则库扫描,发现硬编码密钥时自动创建 high-severity issue 并通知安全组;
• 一个 500+ 星的 Vue 开源库使用其「新贡献者引导模式」:当首次提交的 PR 被标记为 good-first-issue,Claude 会主动在评论中解释本次修改涉及的组件生命周期原理,并附上官方文档链接和调试技巧——新人融入速度提升 40%。
快速上手
最简安装只需两步:
1️⃣ 在终端运行 claude /install-github-app(需仓库管理员权限),按向导完成 GitHub App 创建及 ANTHROPIC_API_KEY 等 secrets 配置;
2️⃣ 在 .github/workflows/code-review.yml 中添加:
<workflow>
name: Claude Code Review
on:
  pull_request:
    types: [opened, synchronize, reopened]
jobs:
  claude:
    runs-on: ubuntu-latest
    steps:
      - uses: anthropics/claude-code-action@v1
        with:
          prompt: |
            请审查此 PR 的代码质量、安全性和可维护性。
            若发现可改进点,请用中文说明原因并给出具体修改建议。
          claude_args:
            max_tokens: 2048
更多高级用法(如基于文件路径触发、自定义审查 checklist)详见 Solutions Guide。
同类对比 / 注意事项
- vs GitHub Copilot Reviews:Copilot 审查是 GitHub 托管服务,无法定制规则、不支持私有模型、输出不可编程化;Claude Code Action 将控制权交还给团队,且支持私有化部署模型(通过 Bedrock/Vertex)。
- vs 自建 LLM Bot:省去 LangChain/LLamaIndex 工程搭建、RAG 知识库维护、Token 限流管理等 200+ 小时运维成本,专注业务逻辑。
- 注意事项:首次使用务必阅读 Capabilities & Limitations 文档——它明确说明「不支持跨仓库代码理解」「对超长 diff 会自动分块处理」「生成代码需人工复核」等边界,避免盲目信任导致线上事故。
项目信息
anthropics/claude-code-action
GitHub
9.1k
今日 +15 stars today
Stars
2.2k
Forks
TypeScript
MIT
TypeScript | 9086 ⭐ | MIT 协议 | GitHub 项目地址
如果你厌倦了在「人工审查疲劳」和「黑盒 AI 替代」之间二选一,那么 Claude Code Action 提供了一条更务实的第三条路:把顶级大模型变成你 GitHub 工作流中可审计、可配置、可进化的智能齿轮。